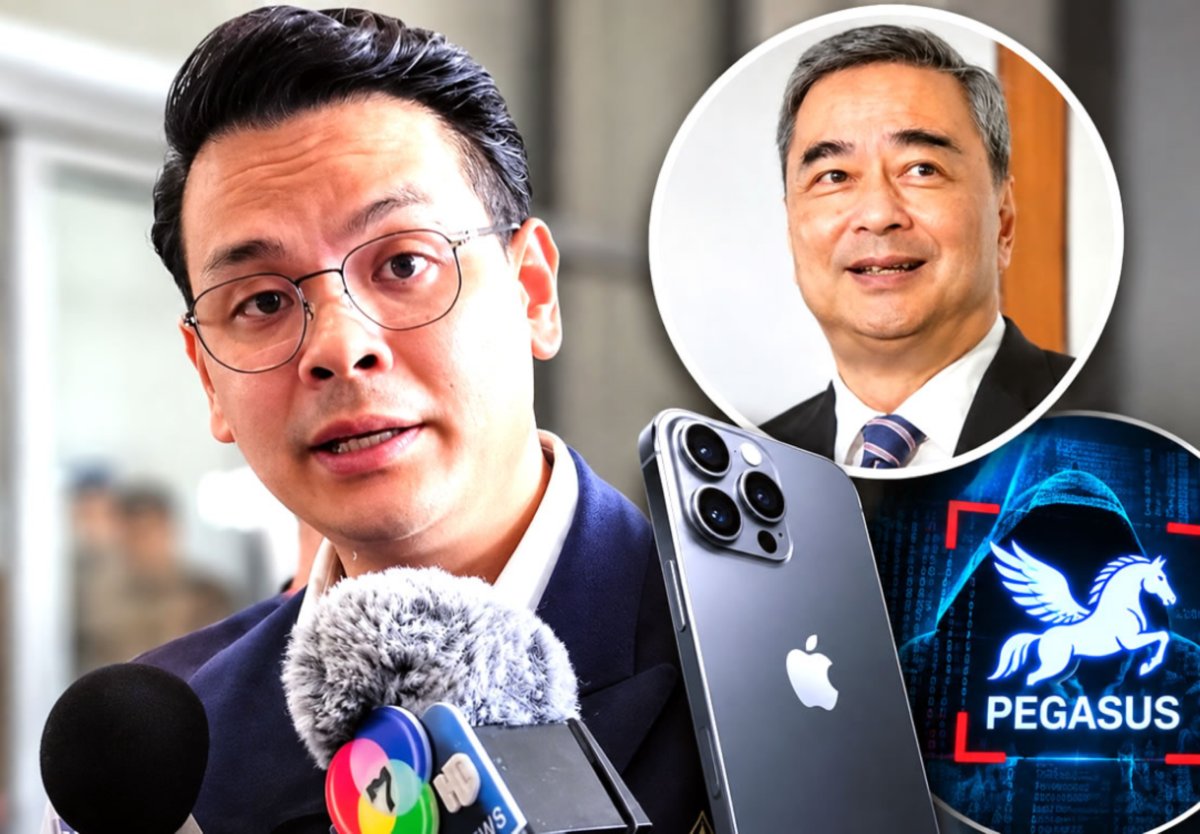
BANGKOK, THAILAND – Apple hat dem früheren Premierminister Abhisit Vejjajiva und dem Vorsitzenden der Volkspartei, Nattapong Ruangpanyawut, Warnungen vor Spionagesoftware geschickt. Die Mitteilungen wurden am 2. und 3. November bekannt, kurz vor einer geplanten Misstrauensdebatte gegen die Regierung von Premierminister Anutin Charnvirakul. Minister sagen, es gibt keine Belege für eine Beteiligung thailändischer Behörden oder der Software Pegasus.
Apple-Warnung erreichte Abhisit am Montag
Abhisit, heute Chef der Demokratischen Partei, bestätigte am Montag, dem 2. November, dass er eine Sicherheitsmitteilung von Apple erhalten hat. Der frühere Abgeordnete aus Songkhla, Sirichok Sopa, hatte zuvor erklärt, auf Abhisits privatem Handy sei gezielt eine hochentwickelte Software eingesetzt worden, die private Informationen abgreifen sollte.
Die Bestätigung gab Abhisit gegen 14.30 Uhr im Queen Sirikit National Convention Centre in Bangkok. Apple habe angedeutet, dass seine berufliche Tätigkeit und seine politische Verantwortung erklären könnten, warum er ins Visier geraten sei.
Keine Spur von einem erfolgreichen Eindringen
Personen, die mit ähnlichen Angriffen vertraut sind, untersuchten Abhisits iPhone zunächst. Sie fanden keine Anzeichen für ein erfolgreiches Eindringen, keine Schäden und kein ungewöhnliches Verhalten des Geräts. Eine vollständige forensische Untersuchung war noch nicht abgeschlossen.
Vorsorglich aktivierte Abhisit den Lockdown-Modus von Apple, eine Hochsicherheitseinstellung, die bestimmte Funktionen einschränkt. Nach der vorläufigen Prüfung ohne Auffälligkeiten nutzt er das Telefon wieder normal. Er warf keiner staatlichen Stelle etwas vor und nannte auch keine verdächtige Partei. Ein Angebot der Regierung, bei der Prüfung seines Telefons mitzuwirken, lehnte er ab.
Nattapong stellt den Zeitpunkt infrage
Einen Tag später veröffentlichte Nattapong, den Parteifreunde Teng nennen, auf seinem Facebook-Konto einen Screenshot einer ähnlichen Apple-Mitteilung. Darin hieß es, sein iPhone sei gezielt mit hochentwickelter Spionagesoftware ins Visier genommen worden.
Er stellte den Zeitpunkt infrage. Er verwies auf strengere Vorgaben für Untersuchungen parlamentarischer Ausschüsse, auf Verzögerungen bei der Misstrauensdebatte der Opposition und darauf, dass innerhalb kurzer Zeit zwei Oppositionsführer Warnungen erhielten. Er vermutete, dass auch andere Politiker Warnungen bekamen, ohne sie öffentlich zu machen, nannte aber keine weiteren bestätigten Empfänger.
Parteisprecher verweist auf frühere Warnungen
Der stellvertretende Sprecher der Volkspartei, Napath Narangsiya, sagte der Nachrichtenagentur AFP, Nattapong sei das einzige Parteimitglied, von dem am Dienstag eine Warnung bekannt sei. Ähnliche Mitteilungen hätten bereits frühere Politiker und politische Mitarbeiter unter der Regierung von Prayut Chan-o-cha erreicht.
Minister: Kein Beleg für Pegasus oder Sicherheitsbehörden
Minister für digitale Wirtschaft und Gesellschaft Chaichanok Chidchob sagte am Dienstag, dem 3. November, es gebe keine Belege, die Pegasus als eingesetzte Software nennen oder die Vorfälle mit thailändischen Sicherheitsbehörden verbinden. Bei einem Besuch in Udon Thani im Montathip Hall Convention Centre erklärte er, sein Ministerium kontaktiere Apple für weitere Informationen.
Das Thema soll auch bei der Sitzung des Nationalen Sicherheitsrats am Mittwoch zur Sprache kommen.
JETZT den Wochenblitz WERBEFREI lesen!
Regierung räumt frühere Pegasus-Anträge ein
Regierungssprecher Ekkapob Pianpises sagte der AFP, Vermutungen über eine staatliche Beteiligung seien haltlos. Gleichzeitig räumte er ein, dass thailändische Behörden in der Vergangenheit Budgetanträge zum Kauf von Pegasus eingereicht hatten.
Für das laufende und das vorherige Haushaltsjahr seien jedoch keine Mittel für Pegasus bereitgestellt worden. Ekkapob nannte weder die beteiligten Behörden noch Zeitpunkte oder vorgeschlagene Summen. Auch ob einer der Anträge zu einem Kauf führte, ließ er offen. Apple und die NSO Group beantworteten AFP-Anfragen am Dienstag nicht.
Warnungen in 99 und 110 Ländern
Chaichanok sagte, Apple-Warnungen hätten Nutzer in 99 Ländern betroffen. Nattapongs Mitteilung verwies auf gezielt angesprochene Nutzer in 110 Ländern. Apple selbst erklärte, seit 2021 Bedrohungsmitteilungen an Nutzer in mehr als 150 Ländern verschickt zu haben.
Die Zahlen beziehen sich auf unterschiedliche Zeiträume und Kampagnen. Sie lassen sich deshalb nicht einfach gegenüberstellen.
Ministerium hat die Originalmitteilungen nicht
Die stellvertretende Ministerin für digitale Wirtschaft und Gesellschaft Nan Bunthida Somchai sagte, weder Abhisit noch Nattapong hätten sich direkt an ihr Ministerium gewandt. Die Behörden hätten von den Fällen über Medienberichte erfahren und weder die Originalmitteilungen von Apple noch technische Beweise erhalten.
Das Ministerium braucht die Mithilfe der Politiker, um zunächst zu prüfen, ob die Nachrichten tatsächlich von Apple stammen. Danach will es weitere Auskünfte beim Konzern einholen. Seit dem 30. Oktober berät das Ministerium mit Behörden über Spionagesoftware, Schadprogramme und andere internationale Cyberbedrohungen. Es stimmt sich mit der Cyberpolizei ab.
Frühere Pegasus-Fälle mit mindestens 30 Betroffenen
Thailand hat eine dokumentierte Geschichte von Pegasus-Infektionen bei politischen Aktivisten. Im Juli 2022 meldete das Citizen Lab der Universität Toronto zusammen mit den thailändischen Gruppen iLaw und DigitalReach, dass mindestens 30 Aktivisten, Anwälte, Wissenschaftler und Menschenrechtler zwischen Oktober 2020 und November 2021 infiziert worden waren.
Viele von ihnen hatten an prodemokratischen Protesten teilgenommen, die politische Reformen forderten, darunter Reformen der Monarchie. Amnesty International bestätigte fünf der Fälle unabhängig. Namentlich genannt wurden unter anderem Arnon Nampa, Benja Apan und Panusaya Sithijirawattanakul.
Der Unterschied zu den aktuellen Fällen
Bei der Aktivistin Jutatip Sirikhan von der Gruppe FreeYOUTH war das Telefon sechsmal infiziert worden, einmal kurz vor einer großen Protestaktion im März 2021. Die früheren Fälle waren durch forensische Beweise gestützt. Den Auftraggeber konnten die Forscher allerdings nicht identifizieren.
Bei den aktuellen Fällen gibt es nach den vorliegenden Angaben keine öffentlich bestätigte erfolgreiche Infektion, keinen bestätigten Pegasus-Fund und keine technischen Beweise, die die Eindringversuche thailändischen Behörden zuordnen.
Was Pegasus laut Hersteller kann
Die israelische NSO Group vermarktet Pegasus an staatliche Kunden für die Terrorabwehr und kriminelle Ermittlungen. Nach der Installation kann die Software möglicherweise auf Nachrichten, Fotos, Kontakte und Standortdaten zugreifen. Möglicherweise kann sie auch Mikrofon oder Kamera des Telefons aktivieren.
Manche Angriffe kommen ohne Zutun des Ziels aus, sogenannte Zero-Click-Angriffe. Dabei muss die betroffene Person möglicherweise weder einen Link öffnen noch eine Datei herunterladen. Chaichanok riet der Bevölkerung, ungesicherte WLAN-Netze, verdächtige Links und unseriöse Reparaturwerkstätten zu meiden und Passwörter regelmäßig zu ändern. Diese Grundregeln sind sinnvoll, schützen aber womöglich nicht vor Angriffen, die bisher unbekannte Software-Lücken ausnutzen.
Streit um Ausschüsse vor der Misstrauensdebatte
Parallel läuft ein Streit über Änderungen von Parlamentspräsident Sophon Saram, die die 35 ständigen Ausschüsse des Abgeordnetenhauses betreffen. Die Opposition sagt, Einschränkungen für Ausschussvorsitzende beim Einleiten von Untersuchungen oder beim Vorladen von Zeugen könnten Regierungsabgeordneten erlauben, Ermittlungen zu blockieren. Betroffen wären auch Untersuchungen zu Glücksspiel und mutmaßlicher Geldwäsche.
Lesen Sie auch: Bankkonto-Betrug: Ältere trifft es am härtesten
Die Volkspartei bereitet sich auf eine Misstrauensdebatte vor, die für den 7. bis 11. Dezember erwartet wird. Dabei könnten 18 Amtsinhaber der Regierung auf dem Prüfstand stehen.
Wichtiger Hinweis für unsere Leser
Wir freuen uns auf Ihren Beitrag! Bitte beachten Sie für ein freundliches Miteinander unsere Regeln: